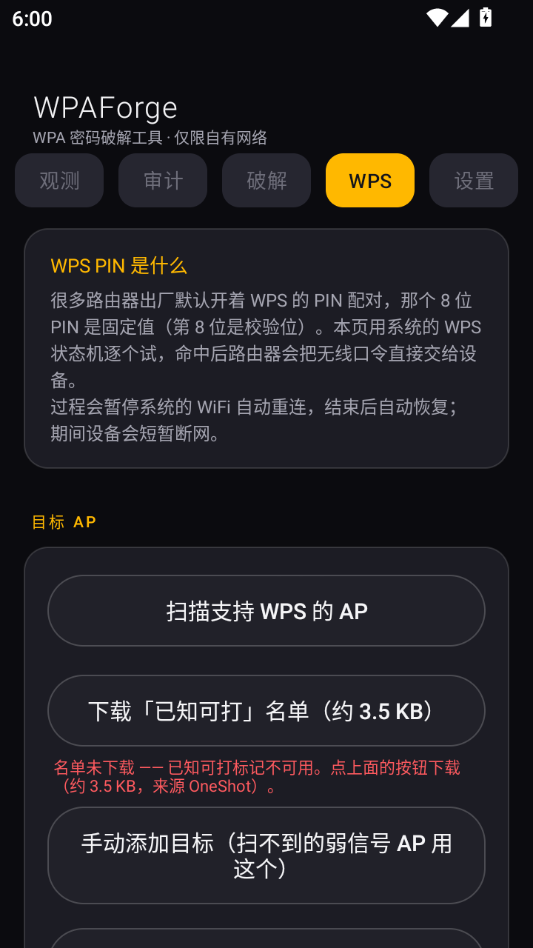
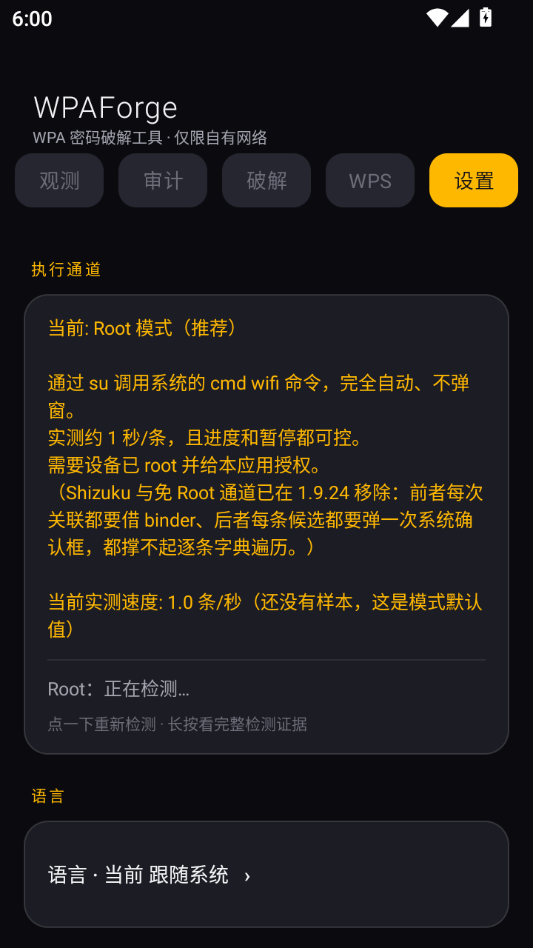
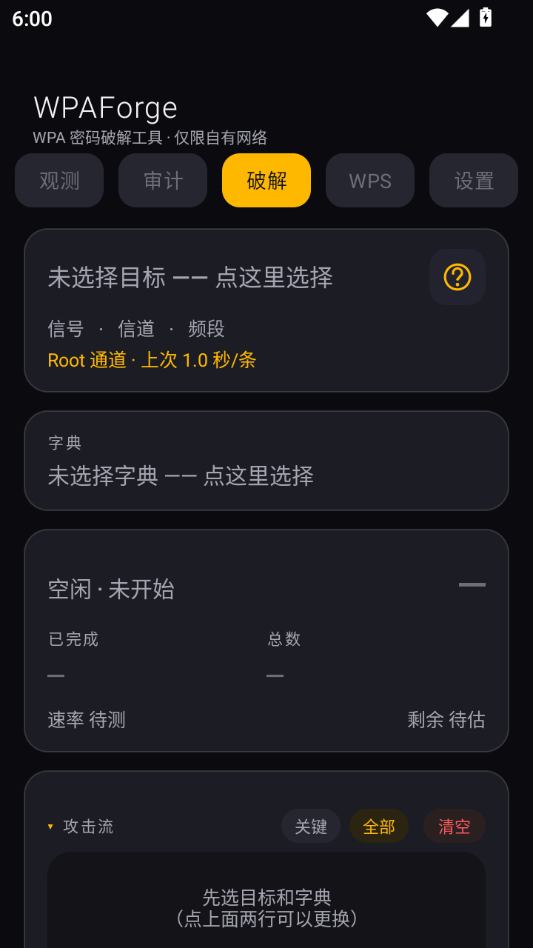
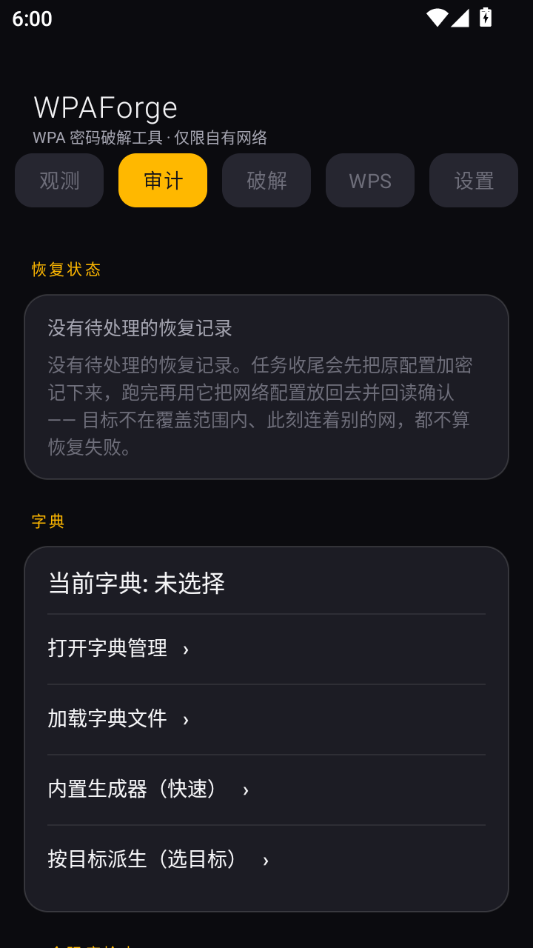
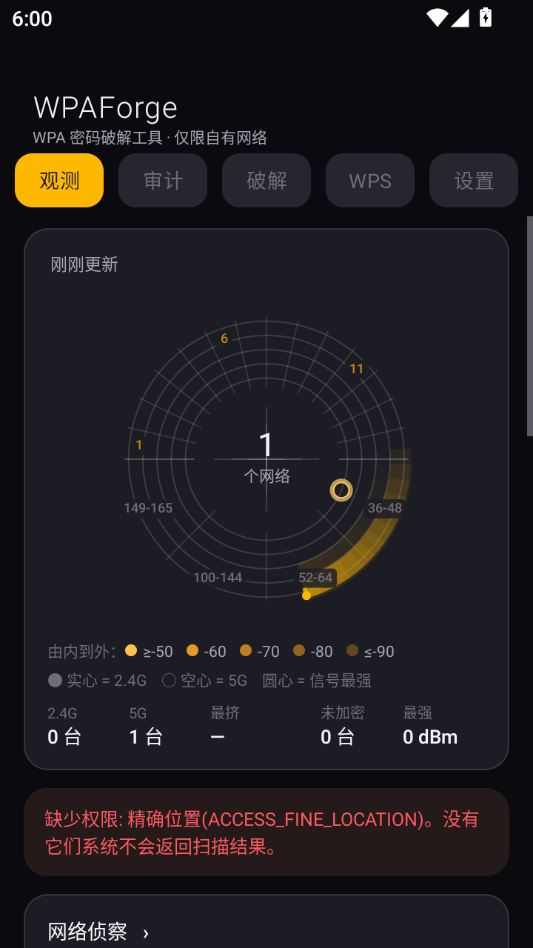
WPAForge是一款面向无线网络安全学习与测试场景的Android端工具软件,主打对WPA/WPA2加密网络的握手包捕获与审计分析能力。它把原本需要在电脑上配合多款命令行工具才能完成的流程,整合进手机界面,让有一定基础的用户可以随时随地对自家无线网络做安全自查。软件体积轻量,运行逻辑清晰,适合网络爱好者、运维人员以及信息安全专业学生作为学习辅助工具使用。需要特别说明的是,WPAForge仅可用于已获授权的网络环境,任何未经许可的测试行为都可能触碰法律红线,请务必在合法合规的前提下使用。
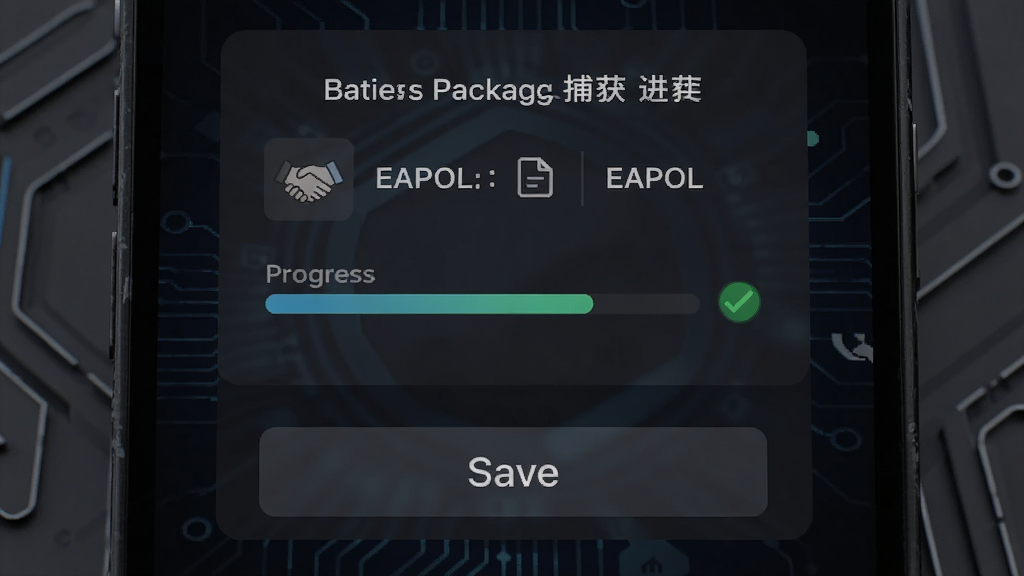
WPAForge的核心能力在于对WPA/WPA2加密网络握手过程的抓取与保存。软件会监听目标网络与已连接设备之间的四次握手交互,将捕获到的EAPOL数据整理为标准格式的cap文件,方便后续导入专业工具做进一步分析。界面会实时显示捕获进度与已获取的握手包数量,让用户对当前状态一目了然。
软件支持外接USB无线网卡配合OTG线使用,能够识别常见的RTL8812AU、RTL3070等芯片方案,并在界面中列出可用网卡列表供用户切换。对于手机内置无线芯片,WPAForge也提供了监听模式的兼容性检测入口,帮助用户快速判断当前设备是否满足测试条件,减少盲目尝试带来的时间浪费。
内置的无线扫描模块可以列出周边所有可见的SSID、BSSID、信道、加密类型与信号强度,并按信号强弱自动排序。用户点击任意条目即可查看该网络的详细参数,包括是否开启WPS、使用的加密套件类型等,为后续的测试决策提供参考依据。列表支持手动刷新与自动轮询两种模式。
WPAForge在运行过程中会生成完整的操作日志,记录扫描时间、捕获事件、错误提示等关键信息,并以纯文本形式保存在手机存储的指定目录中。用户可以将日志与cap文件一并导出到电脑端做归档整理,方便复盘测试过程或撰写学习报告,避免因数据丢失而重复操作。
| 功能模块 | 具体说明 | 使用条件 |
| 握手包捕获 | 抓取WPA/WPA2四次握手EAPOL帧并保存为cap文件 | 需支持监听模式的网卡 |
| 网络扫描 | 列出周边SSID、BSSID、信道、加密方式与信号强度 | 开启定位权限 |
| 网卡管理 | 识别外接USB网卡芯片型号并切换工作模式 | OTG线与兼容网卡 |
| 日志导出 | 记录操作过程并支持文本与数据文件导出 | 授予存储读写权限 |
第一次接触WPAForge的用户最容易在权限和网卡两个环节卡住,下面按实际操作顺序把常见问题拆开讲清楚。
安装阶段请务必从本站提供的链接获取安装包,切勿在来源不明的第三方市场下载,以免捆绑恶意插件。安装时系统若提示“未知来源应用”,需要在设置中临时允许该来源安装,装完后建议关闭该开关。
首次启动软件会申请定位与存储权限,定位权限是安卓系统扫描WiFi信息的硬性要求,不授予会导致网络列表空白,这属于系统机制而非软件越权。
移动端与电脑端的差异主要体现在网卡上。手机内置无线芯片大多不支持监听模式,建议准备一支支持监听模式的USB网卡并通过OTG连接,连接后在软件网卡列表中确认是否被正确识别。若列表为空,可尝试更换OTG线或重启手机后再试。
存储路径方面,捕获的cap文件默认保存在内部存储的WPAForge目录下,长期使用建议定期清理旧文件,避免占用过多空间。导出到电脑时使用数据线传输比第三方网盘更稳定。
运行中若出现闪退,优先检查是否授予了全部必要权限,其次确认网卡供电是否充足,部分大功率网卡需要带供电的OTG集线器。捕获过程中不要频繁切换前后台,容易导致监听中断。若提示缺少依赖组件,可在站内搜索“WPAForge 依赖组件”查找对应说明。
最后强调使用禁忌:仅可对本人拥有或已获得书面授权的网络进行测试,公共场合的陌生WiFi一律不要尝试,这是法律底线也是自我保护。
软件本身是一款无线安全学习工具,功能实现围绕握手包捕获与网络信息展示展开,不包含恶意扣费或后台偷跑流量的行为。安全性更多取决于下载渠道,建议只从本站或开发者公开页面获取安装包,并在安装后用手机自带的安全扫描做一次检查。只要用途合法、来源正规,日常使用不必过度担心。
先在本页点击下载按钮获取apk文件,下载完成后在文件管理器中找到它并点击安装。若系统拦截提示未知来源,进入设置允许当前文件管理器安装应用即可。安装完成后打开软件,按提示依次授予定位和存储权限,随后就能看到主界面。整个过程不需要root,普通安卓手机即可完成安装。
软件对系统版本的要求不高,主流的Android 8.0及以上机型基本都能运行。真正的限制在于无线网卡,手机内置芯片通常不支持监听模式,想要完整使用捕获功能需要外接兼容的USB网卡。建议先在软件内做兼容性检测,确认设备条件后再进行后续操作,避免白费功夫。





用户评论
热门评论
最新评论
支持(0) 盖楼(回复)